PHPの脆弱性とは?エックスサーバー利用者が確認すべきこと【2026年10月】
「PHPに重大な脆弱性が見つかった」というニュースを見て、ドキッとしませんでしたか?
うちのホームページは大丈夫なのか。何か自分でやらないといけないのか。そもそもPHPって何なのか。
この記事は、2026年10月のニュースを入口に、エックスサーバーを使っている方が確認することを整理したものです。
大事なのは、「今回の修正パッチ」と「古いPHPを使い続けるリスク」を分けて考えること。この2つを混ぜると、不安だけが大きくなってしまいます。
※この記事は2026年10月27日時点の情報です。状況は変わる可能性があるため、最終的にはエックスサーバー公式のお知らせもあわせてご確認ください。
2026年10月のPHP脆弱性、何があったのか
まず、今回のニュースを短く整理します。
- 2026年10月21日、PHPの開発側が2件の重大な脆弱性(CVE-2026-109618・CVE-2026-109619)の修正版を公開した
- ログインなどの認証なしに、外部からプログラムを実行される(リモートコード実行)恐れがある
- 修正版は、PHP 8.2.35・8.3.36・8.4.27・8.5.12
- アメリカのCISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)が、実際に悪用が確認されている脆弱性の一覧に、10月26日付で追加した
PHPは、WordPressをはじめ、多くのホームページが動くための土台のプログラムです。その土台に弱点が見つかったため、大きく報じられました。
「悪用が確認されている」という点は、気になりますよね。ただ、レンタルサーバーの場合は、サーバー会社側で対応が進んでいることがポイントです。次の章で見ていきます。
エックスサーバーの対応状況(利用者がやること・やらなくていいこと)
エックスサーバーの公式お知らせ(10月21日付)の内容を、表にまとめました。
| PHPバージョン | 対応内容 | 完了時点 |
|---|---|---|
| 8.2〜8.5 | 同じ系列の修正版へ更新 | 10月26日 6:20までに対象サーバーで完了 |
| 5.1〜8.1 | 設定バージョンを変えずに、修正パッチを適用 | 10月26日 6:20までに対象サーバーで完了 |
そして、公式のお知らせには、こう書かれています。
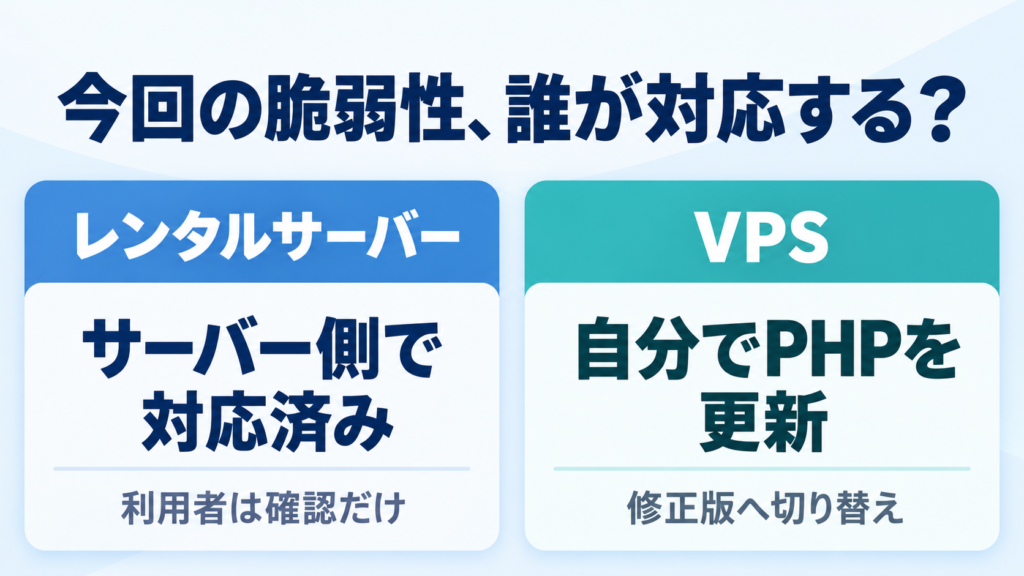
レンタルサーバーの利用者は、今回の脆弱性への対策として、急いでPHPのバージョンを変更する必要はない
つまり、エックスサーバーのレンタルサーバーを使っている場合、今回の脆弱性そのものについては、サーバー側で対策が済んでいるということです。
利用者がやること
それでも、次の2つは確認しておくと安心です。
- 自分のサイトのPHPバージョンを確認する(ドメイン・サブドメインごとに)
- エックスサーバーから追加の対応依頼が来ていないか、お知らせを確認する
公式のお知らせには、利用状況によっては追加の対策をお願いする場合がある、という趣旨の記載もあります。
PHPバージョンの確認方法
2通りあります。
- サーバーパネル:ログイン後、「PHP Ver.切替」で、ドメインごとのバージョンが一覧で見られる
- WordPress管理画面:「ツール」→「サイトヘルス」→「情報」→「サーバー」の「PHPバージョン」
10月下旬は、サーバーパネルが混み合う場面もありました。その場合は、WordPress側から見るほうが確認しやすいですよ。
注意:VPSの場合は話が別
XServer VPSなどのVPSは、今回の対象外です。
VPSはサーバーのOSやPHPを自分で管理する仕組みなので、エックスサーバー側では修正パッチを適用していません。PHPを修正版(8.2.35・8.3.36・8.4.27・8.5.12以上)に自分で更新する必要があります。
「レンタルサーバー」か「VPS」か、わからないときは、契約しているサービス名を確認してみてください。
「修正パッチ」と「古いPHPを使い続けるリスク」は別の話
ここからが、この記事でいちばん伝えたい部分です。
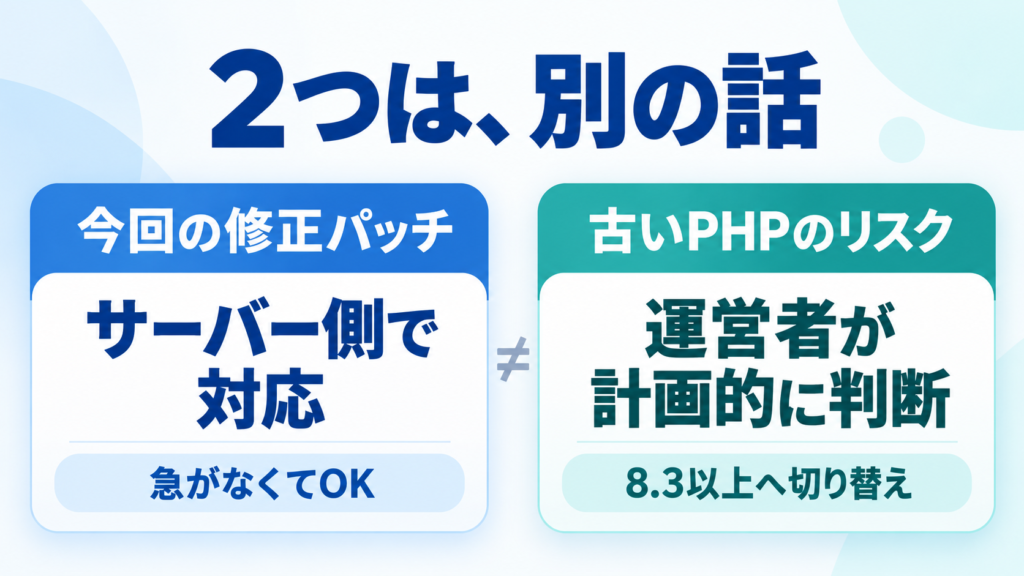
ニュースを見ると、「PHPを急いで新しくしなきゃ」と焦ってしまいがちです。でも、次の2つは別々の問題なんです。
| 今回の修正パッチ | 古いPHPを使い続けるリスク | |
|---|---|---|
| 内容 | 今回見つかった脆弱性への対策 | 今後見つかる脆弱性に、公式の修正が出ない |
| 誰が対応する | エックスサーバー側(レンタルサーバーの場合) | サイトの運営者が判断する |
| 急ぐ必要 | 利用者は急がなくてよい(公式の案内) | 計画的に進める |
① 修正パッチの適用状況:確認すれば十分
今回の件については、レンタルサーバーなら、サーバー側の対応が完了しています。
利用者がするのは、バージョンの確認と、お知らせのチェックです。ここで慌てて切り替えて、サイトが壊れてしまうほうが、よほどもったいないです。
② 古いPHPを使い続けるリスク:こちらは計画的に
今回、PHP 8.1以前のバージョンにも、エックスサーバーが独自にパッチを当ててくれました。
ただし、これはあくまで今回の対応です。
PHP 8.1以前は、PHP公式のサポートがすでに終わっています。サポートが終わったバージョンは、今後また脆弱性が見つかっても、公式の修正が出ません。今後も同じ対応が受けられるとは限らないということです。
さらに、古いPHPを使い続けると、次のような困りごとも出てきます。
- WordPress本体やプラグインが、新しいバージョンから古いPHPに対応しなくなる
- 新しい機能や、速度の改善が使えない
- 切り替えを先延ばしにするほど、サイト側の古い部分との差が開いて、切り替えが大変になる
なお、PHP 8.2も、2026年末でセキュリティサポートが終了する予定です。8.3以上に切り替える計画を、早めに立てておくと安心です。
古いPHPから切り替えるときの流れ
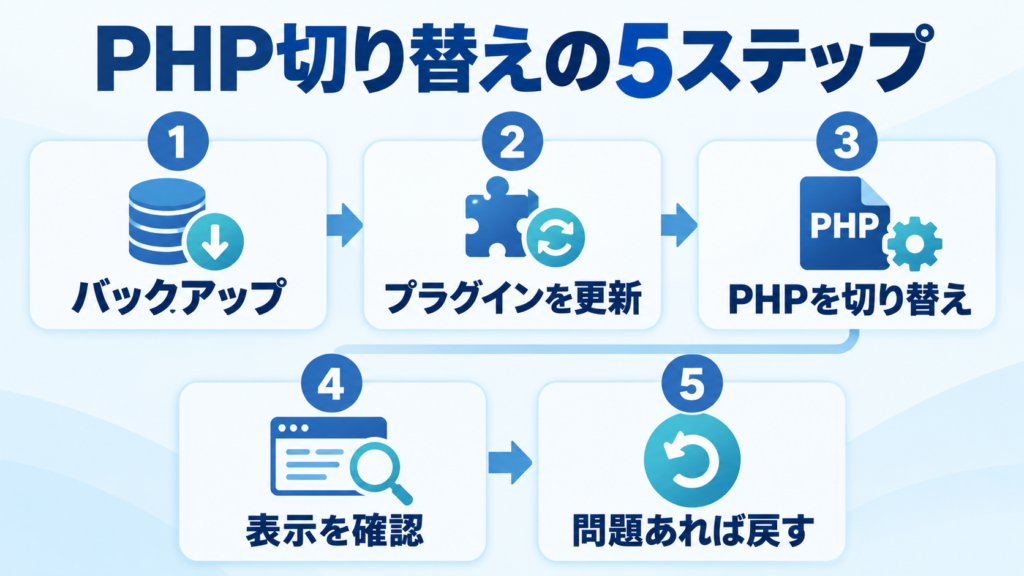
切り替えは、手順を守れば怖くありません。
- バックアップを取る(サイトのファイルとデータベース)
- WordPress本体・テーマ・プラグインを最新にする
- サーバーパネルの「PHP Ver.切替」で、1つのドメインずつバージョンを変える
- サイトの表示、ログイン、問い合わせフォームなどを確認する
- 問題があれば、元のバージョンに戻す
エラーが出たときの対処や、動作確認の項目は、WordPressを更新しないとどうなる?放置するリスクと安全な更新手順で詳しく書いています。
実際に先日も、サーバーを利用中のお客様から「ニュースを見たけれど、うちは大丈夫ですか?」というご相談をいただきました。PHPのバージョンを確認して、サーバー側の対応状況を伝えるだけで、不安がすっと軽くなったようでした。「確認して、わかる」だけで、ずいぶん違います。
PHP以外にも、WordPress側で見ておきたいこと
PHPの脆弱性は、サーバー側の話です。
一方で、WordPressのサイトには、プラグインやテーマの脆弱性という別の弱点もあります。サーバーが対策済みでも、プラグインが古いままだと、そこから入られる可能性があります。
PHPのニュースをきっかけに、こちらも確認しておきましょう。
- WordPress本体・テーマ・プラグインは最新か
- 使っていないプラグインが残っていないか
- 長い間更新されていないプラグインはないか
- ログインの保護(二段階認証など)はできているか
- バックアップを取っているか
基本の対策は、WordPressのセキュリティ対策7選|初心者でも確認できる基本設定にまとめています。
まとめ
2026年10月のPHP脆弱性について、エックスサーバーを使っている方が確認することを整理しました。
- 今回の脆弱性(CVE-2026-109618・109619)は、レンタルサーバーの場合、サーバー側で対策が完了している
- 利用者はPHPバージョンの確認と、公式お知らせのチェックをしておく
- VPSは対象外で、自分でPHPを更新する必要がある
- 「今回の修正パッチ」と「古いPHPのリスク」は別の話。後者は計画的に進める
- PHP 8.1以前は、8.3以上への切り替え計画を立てる
ニュースで不安になったときこそ、まずは「確認する」ことから始めてみてくださいね。
「うちのサイトのPHPバージョンが、どうなっているのかわからない」という場合は、現状の確認だけでも、お気軽にご相談ください。